BUZZDZ
BUZZDZ
السياراتالرياضةالأخبارتكنولوجياالفنألعابذكاء اصطناعيالعقاراتالسياحةالصحةمنح ودراسةالهجرةالسياسة
🔥 VIRAL🔥 رائج
🔥 داخل عالم GTA 6: الشخصيات والمهام والتفاصيل🔥 أنتونيلي يتحدى هيبة فيرستابن... بداية منافسة جديدة في الفورمولا 1🔥 تحديث eFootball™ Mobile 2026 الجديد – جميع المميزات والأجهزة المدعومة🔥 The Odyssey — ملحمة نولان التي تحولت إلى ظاهرة سينمائية🔥 🇩🇿❤️ رونق زاهي.. قصة نجاح جزائرية تتجاوز حدود الوطن 🇬🇧✨🔥 EA Sports FC 27: ثورة جديدة في عالم كرة القدم أم مجرد تحديث سنوي؟🔥 داخل عالم GTA 6: الشخصيات والمهام والتفاصيل🔥 أنتونيلي يتحدى هيبة فيرستابن... بداية منافسة جديدة في الفورمولا 1🔥 تحديث eFootball™ Mobile 2026 الجديد – جميع المميزات والأجهزة المدعومة🔥 The Odyssey — ملحمة نولان التي تحولت إلى ظاهرة سينمائية🔥 🇩🇿❤️ رونق زاهي.. قصة نجاح جزائرية تتجاوز حدود الوطن 🇬🇧✨🔥 EA Sports FC 27: ثورة جديدة في عالم كرة القدم أم مجرد تحديث سنوي؟
BUZZDZ © 2026 — L'actu virale, d'Algérie et d'ailleurs.
À proposContactMentions légalesConfidentialité
BUZZDZ
BUZZDZ
السياراتالرياضةالأخبارتكنولوجياالفنألعابذكاء اصطناعيالعقاراتالسياحةالصحةمنح ودراسةالهجرةالسياسة
🔥 VIRAL🔥 رائج
🔥 داخل عالم GTA 6: الشخصيات والمهام والتفاصيل🔥 أنتونيلي يتحدى هيبة فيرستابن... بداية منافسة جديدة في الفورمولا 1🔥 تحديث eFootball™ Mobile 2026 الجديد – جميع المميزات والأجهزة المدعومة🔥 The Odyssey — ملحمة نولان التي تحولت إلى ظاهرة سينمائية🔥 🇩🇿❤️ رونق زاهي.. قصة نجاح جزائرية تتجاوز حدود الوطن 🇬🇧✨🔥 EA Sports FC 27: ثورة جديدة في عالم كرة القدم أم مجرد تحديث سنوي؟🔥 داخل عالم GTA 6: الشخصيات والمهام والتفاصيل🔥 أنتونيلي يتحدى هيبة فيرستابن... بداية منافسة جديدة في الفورمولا 1🔥 تحديث eFootball™ Mobile 2026 الجديد – جميع المميزات والأجهزة المدعومة🔥 The Odyssey — ملحمة نولان التي تحولت إلى ظاهرة سينمائية🔥 🇩🇿❤️ رونق زاهي.. قصة نجاح جزائرية تتجاوز حدود الوطن 🇬🇧✨🔥 EA Sports FC 27: ثورة جديدة في عالم كرة القدم أم مجرد تحديث سنوي؟
BUZZDZ © 2026 — L'actu virale, d'Algérie et d'ailleurs.
À proposContactMentions légalesConfidentialité
رجوع →
الأخبار

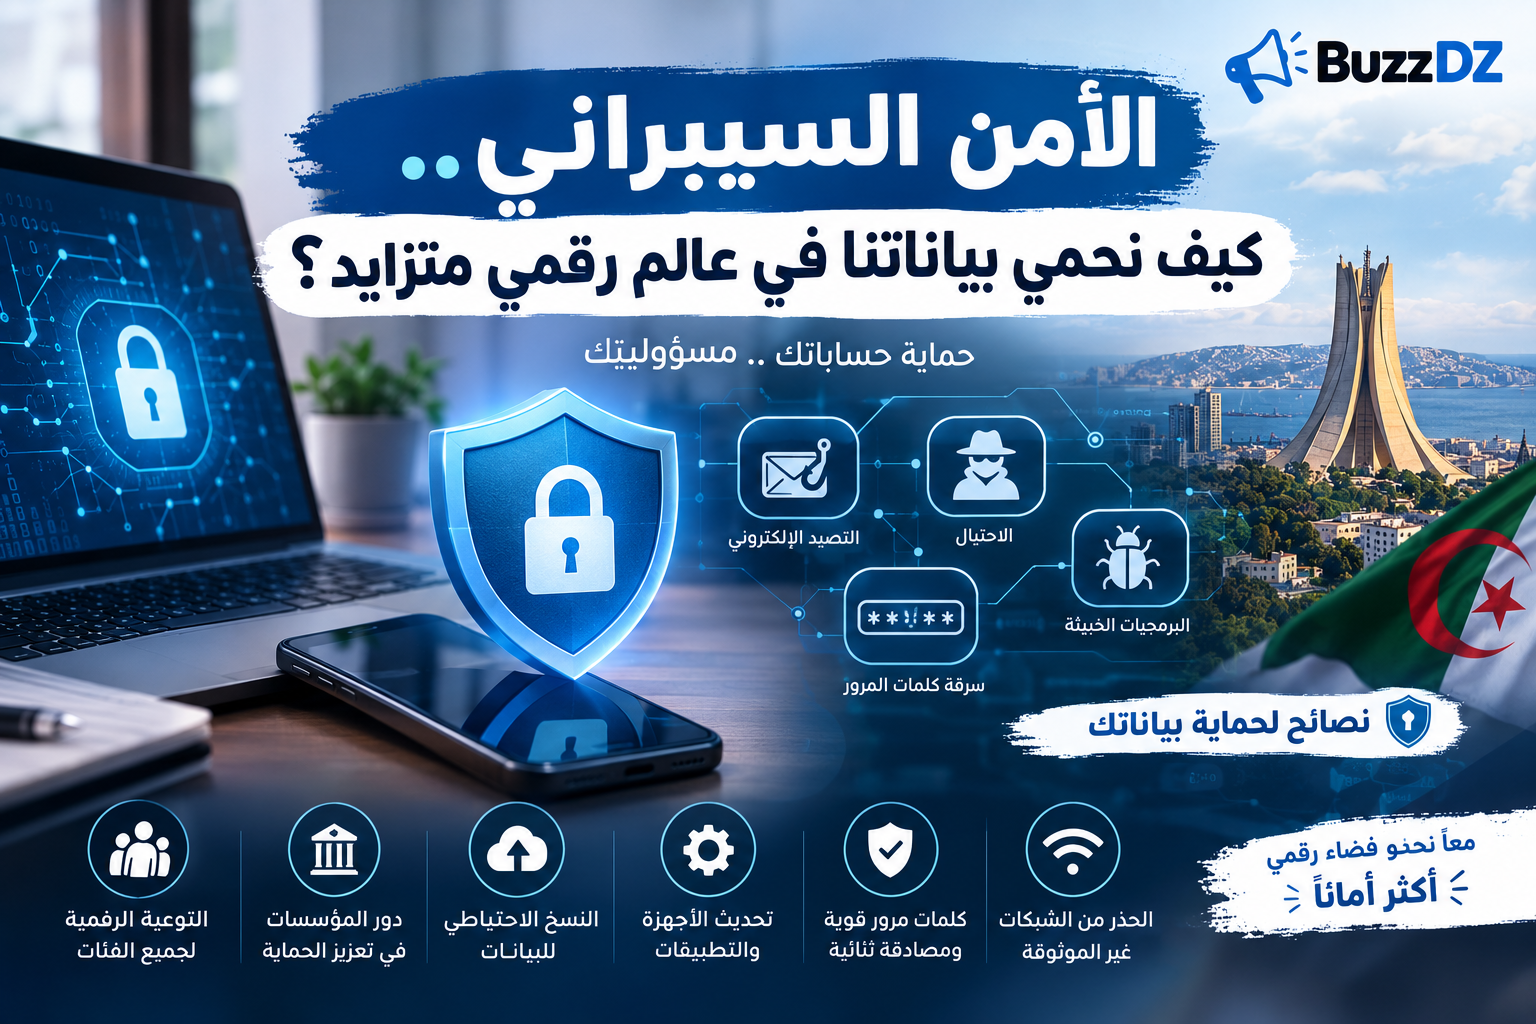
الأمن السيبراني.. كيف نحمي بياناتنا في عالم رقمي متزايد؟
📅 30‏/9‏/2026👁 4 مشاهدة✍ تحرير BUZZDZ
الأمن السيبراني.. كيف نحمي بياناتنا في عالم رقمي متزايد؟

🔐 الأمن السيبراني.. كيف نحمي بياناتنا في عالم رقمي متزايد؟

أصبح العالم يعيش تحولًا رقميًا متسارعًا غيّر طريقة تواصل الناس وعملهم ودراستهم وتسوقهم وحتى تعاملهم مع المؤسسات والخدمات المختلفة. فالهاتف الذكي أصبح يحمل جزءًا كبيرًا من حياة المستخدم، من الصور والرسائل والملفات الشخصية إلى الحسابات البنكية والبريد الإلكتروني ومعلومات العمل والدراسة.

لكن هذا التطور الرقمي ترافق معه ظهور مخاطر جديدة، إذ أصبحت البيانات الشخصية والمعلومات المالية والحسابات الرقمية أهدافًا محتملة للمجرمين الإلكترونيين. ومع تزايد الاعتماد على الإنترنت، لم يعد الأمن السيبراني موضوعًا يخص خبراء التكنولوجيا فقط، بل أصبح جزءًا أساسيًا من الحياة الرقمية لكل فرد.

فكيف تحدث الهجمات الإلكترونية؟ وما أكثر الأساليب التي يستخدمها المحتالون؟ وكيف يمكن للمستخدم حماية حساباته وبياناته؟ وما دور المؤسسات في بناء فضاء رقمي أكثر أمانًا؟

🌐 ما المقصود بالأمن السيبراني؟

الأمن السيبراني هو مجموعة من التقنيات والإجراءات والممارسات التي تهدف إلى حماية الأجهزة والشبكات والأنظمة والبرامج والبيانات من الوصول غير المصرح به أو السرقة أو التخريب أو التعطيل.

ويشمل ذلك حماية الهواتف والحواسيب والخوادم والشبكات والتطبيقات، إضافة إلى حماية المعلومات التي يتم تخزينها أو نقلها عبر الإنترنت.

ولا يتعلق الأمن السيبراني بمنع الاختراقات فقط، بل يشمل أيضًا اكتشاف التهديدات في وقت مبكر، والاستجابة للحوادث عند وقوعها، واستعادة الأنظمة والبيانات بعد الهجمات.

وبعبارة بسيطة، يمكن اعتبار الأمن السيبراني منظومة متكاملة تهدف إلى جعل استخدام التكنولوجيا أكثر أمانًا.

---

📱 لماذا أصبح الأمن السيبراني مهمًا للجميع؟

في الماضي، كان المستخدم العادي يخزن كمية محدودة من المعلومات الرقمية. أما اليوم، فقد يحتوي هاتف واحد على آلاف الصور ومقاطع الفيديو والمحادثات والوثائق وجهات الاتصال والحسابات الشخصية.

كما أن العديد من الخدمات أصبحت مرتبطة بالحسابات الإلكترونية.

يمكن للمستخدم، من خلال حساب واحد، الوصول إلى البريد الإلكتروني أو مواقع التواصل الاجتماعي أو الخدمات السحابية أو التطبيقات المالية أو منصات العمل والدراسة.

وهذا يعني أن اختراق حساب واحد قد يؤدي أحيانًا إلى سلسلة من المشكلات إذا كان الحساب مرتبطًا بخدمات أخرى.

لذلك، أصبحت حماية الحسابات الرقمية تشبه إلى حد كبير حماية المفاتيح التي تفتح أبوابًا متعددة.

---

⚠️ ما هي أبرز التهديدات الإلكترونية؟

توجد أنواع عديدة من الهجمات الإلكترونية، وتختلف طرق تنفيذها حسب الهدف والضحية.

🎣 أولًا: التصيد الإلكتروني Phishing

يعتبر التصيد الإلكتروني من أكثر الأساليب شيوعًا في الاحتيال الرقمي.

في هذا النوع من الهجمات، يحاول المحتال إقناع المستخدم بأن الرسالة التي وصلته صادرة عن جهة موثوقة، مثل بنك أو شركة أو منصة إلكترونية أو مؤسسة رسمية.

قد تحتوي الرسالة على رابط يطلب من المستخدم تسجيل الدخول أو تأكيد معلوماته أو تحديث حسابه.

المشكلة أن الرابط قد يقود إلى صفحة مزيفة تشبه الموقع الحقيقي.

وعندما يكتب المستخدم اسم المستخدم وكلمة المرور، تصل هذه البيانات إلى المهاجم.

🚨 كيف يمكن اكتشاف رسالة مشبوهة؟

من العلامات التي تستدعي الحذر:

- وجود أخطاء لغوية كثيرة.

- استخدام لغة تهديد أو استعجال شديد.

- طلب كلمة المرور أو رمز التحقق.

- وجود رابط غير مألوف.

- طلب معلومات بنكية بشكل غير متوقع.

- الادعاء بأن الحساب سيتوقف فورًا إذا لم يتخذ المستخدم إجراءً.

- عرض جائزة أو مبلغ مالي بطريقة غير منطقية.

لكن يجب الانتباه إلى أن الرسائل الاحتيالية أصبحت أكثر احترافية، لذلك لا يمكن الاعتماد على الأخطاء اللغوية وحدها لاكتشافها.

---

🔑 ثانيًا: سرقة كلمات المرور

تعد كلمات المرور من أهم عناصر حماية الحسابات.

لكن الكثير من المستخدمين يرتكبون أخطاء شائعة، مثل استخدام كلمة مرور قصيرة جدًا أو استخدام نفس كلمة المرور في عدة مواقع.

إذا تعرض أحد المواقع للاختراق وتسربت بيانات تسجيل الدخول، فقد يحاول المهاجمون استخدام كلمة المرور نفسها للوصول إلى حسابات أخرى.

لهذا السبب، من الأفضل استخدام كلمة مرور مختلفة لكل حساب مهم.

كما يُفضل أن تكون كلمة المرور طويلة وفريدة، وألا تحتوي على معلومات يسهل تخمينها مثل الاسم أو تاريخ الميلاد.

---

🔐 ثالثًا: المصادقة الثنائية

المصادقة الثنائية أو Two-Factor Authentication – 2FA تضيف طبقة حماية إضافية للحساب.

فبدل الاعتماد على كلمة المرور وحدها، يطلب النظام خطوة ثانية للتحقق من هوية المستخدم.

قد تكون هذه الخطوة رمزًا مؤقتًا أو إشعارًا على الهاتف أو وسيلة تحقق أخرى.

وتكمن أهمية هذه الخاصية في أنه حتى لو تمكن شخص من معرفة كلمة المرور، فإنه قد لا يستطيع الدخول إلى الحساب دون وسيلة التحقق الثانية.

ولهذا يُنصح بتفعيل المصادقة الثنائية خصوصًا للحسابات الحساسة مثل البريد الإلكتروني والحسابات المالية.

---

🦠 رابعًا: البرمجيات الخبيثة

البرمجيات الخبيثة هي برامج مصممة للقيام بأنشطة ضارة على الجهاز أو الشبكة.

ومن أمثلتها:

الفيروسات

قد تعمل على إتلاف الملفات أو تعطيل أجزاء من النظام.

برامج التجسس

يمكن أن تُستخدم لمراقبة نشاط المستخدم أو جمع معلومات من الجهاز.

برامج الفدية Ransomware

تقوم بعض أنواعها بتشفير الملفات ومنع الوصول إليها، ثم يطلب المهاجمون مقابلًا ماليًا لإعادتها.

أحصنة طروادة Trojan

قد تتظاهر بأنها برامج عادية، لكنها تقوم عند تشغيلها بتنفيذ نشاط ضار في الخلفية.

---

📲 خامسًا: التطبيقات المزيفة

أصبح تحميل التطبيقات جزءًا طبيعيًا من استخدام الهواتف الذكية، لكن ليس كل تطبيق موجود على الإنترنت آمنًا.

قد يحاول بعض المهاجمين إنشاء تطبيقات تشبه تطبيقات معروفة، ثم إقناع المستخدم بتحميلها.

وبعد التثبيت، قد يطلب التطبيق صلاحيات واسعة لا يحتاج إليها فعلًا.

لذلك من الأفضل تحميل التطبيقات من المتاجر الرسمية، والتحقق من اسم المطور وعدد التنزيلات والتقييمات والصلاحيات المطلوبة.

---

💬 سادسًا: الاحتيال عبر مواقع التواصل الاجتماعي

تستخدم شبكات التواصل الاجتماعي بشكل متزايد في عمليات الاحتيال.

قد ينشئ المحتال حسابًا ينتحل شخصية شخص آخر، أو يقدم نفسه على أنه ممثل لشركة أو متجر أو مؤسسة.

كما يمكن أن تنتشر عروض وهمية مثل:

"لقد ربحت جائزة."

"اضغط هنا للحصول على مبلغ مالي."

"أرسل معلوماتك لاستلام الهدية."

وفي حالات أخرى، قد يتم اختراق حساب شخص معروف ثم استخدامه للتواصل مع أصدقائه وطلب الأموال منهم.

لذلك يجب عدم اعتبار الرسالة موثوقة لمجرد أنها جاءت من حساب معروف.

---

💳 الاحتيال الإلكتروني والمعاملات المالية

مع انتشار التسوق الإلكتروني والدفع الرقمي، أصبح المستخدم يتعامل مع معلومات مالية حساسة عبر الإنترنت.

وقد يحاول المحتالون الحصول على بيانات البطاقات البنكية أو رموز التحقق من خلال رسائل أو مكالمات مزيفة.

ومن الأخطاء الخطيرة مشاركة رمز التحقق الذي يصل إلى الهاتف مع شخص آخر.

حتى إذا ادعى المتصل أنه موظف في بنك أو شركة، يجب التعامل بحذر شديد مع أي طلب لمعلومات سرية.

وفي حال الشك، من الأفضل التواصل مع المؤسسة من خلال رقمها أو موقعها الرسمي بدل استخدام معلومات الاتصال الموجودة في الرسالة المشبوهة.

---

☁️ حماية البيانات المخزنة على السحابة

أصبحت خدمات التخزين السحابي مستخدمة بشكل واسع لحفظ الصور والوثائق والملفات.

لكن حماية هذه البيانات تعتمد بشكل كبير على أمان الحساب المستخدم للوصول إليها.

إذا تمكن مهاجم من السيطرة على الحساب، فقد يصل إلى كمية كبيرة من الملفات الشخصية.

لذلك يجب استخدام كلمة مرور قوية، وتفعيل المصادقة الثنائية، ومراجعة الأجهزة التي لديها صلاحية الوصول إلى الحساب.

---

📧 البريد الإلكتروني.. المفتاح الذي يجب حمايته

قد يبدو البريد الإلكتروني مجرد وسيلة لإرسال الرسائل، لكنه في الواقع من أهم الحسابات الرقمية.

فغالبًا ما يستخدم البريد الإلكتروني لاستعادة كلمات مرور الحسابات الأخرى.

إذا فقد المستخدم السيطرة على بريده الإلكتروني، فقد يحاول المهاجم إعادة تعيين كلمات مرور حسابات أخرى مرتبطة به.

ولهذا، يجب التعامل مع البريد الإلكتروني باعتباره حسابًا حساسًا جدًا، وتطبيق أعلى مستوى ممكن من الحماية عليه.

---

🧠 العامل البشري.. الحلقة التي يستغلها المحتالون

رغم تطور أنظمة الحماية، يبقى الإنسان عنصرًا مهمًا في الأمن السيبراني.

فقد تكون المؤسسة مجهزة بأنظمة أمنية متطورة، لكن موظفًا واحدًا قد يضغط على رابط ضار أو يرسل معلومات حساسة إلى جهة غير موثوقة.

وهذا هو السبب في أن التوعية والتدريب يعتبران جزءًا أساسيًا من الأمن السيبراني.

فالهدف ليس تخويف المستخدم من الإنترنت، وإنما تعليمه كيفية استخدامه بطريقة أكثر وعيًا.

---

🏢 الأمن السيبراني داخل المؤسسات

لا تواجه الشركات والمؤسسات التهديدات الإلكترونية بنفس الطريقة التي يواجهها الأفراد فقط.

فالمؤسسات تمتلك عادة كميات كبيرة من البيانات، وقد تتعامل مع معلومات العملاء والموظفين والمعاملات المالية والوثائق الداخلية.

وقد يؤدي اختراق أنظمة مؤسسة إلى:

- تسريب بيانات.

- توقف الخدمات.

- خسائر مالية.

- تعطيل العمليات.

- الإضرار بثقة العملاء.

- خسائر مرتبطة باستعادة الأنظمة.

ولهذا تحتاج المؤسسات إلى استراتيجية شاملة للأمن السيبراني.

---

💾 أهمية النسخ الاحتياطي

يعد النسخ الاحتياطي أحد أهم الإجراءات التي يمكن أن تساعد في مواجهة فقدان البيانات.

ففي حالة تعطل جهاز أو حذف الملفات أو وقوع هجوم إلكتروني، يمكن أن تساعد النسخ الاحتياطية على استعادة المعلومات.

لكن وجود نسخة احتياطية واحدة على الجهاز نفسه لا يكفي بالضرورة.

فإذا تعرض الجهاز لهجوم أو عطل، قد تتأثر النسخة أيضًا.

لذلك تعتمد المؤسسات على استراتيجيات مختلفة للنسخ الاحتياطي وفق احتياجاتها وطبيعة بياناتها.

---

🔄 تحديث البرامج ليس أمرًا ثانويًا

قد يتجاهل بعض المستخدمين إشعارات تحديث النظام أو التطبيقات، معتبرين أن التحديثات تتعلق فقط بإضافة ميزات جديدة.

لكن بعض التحديثات تتضمن إصلاحات أمنية لمعالجة ثغرات قد يستغلها المهاجمون.

لذلك، يعد تحديث نظام التشغيل والتطبيقات والمتصفح من الخطوات الأساسية للحفاظ على مستوى مناسب من الحماية.

---

📶 مخاطر شبكات Wi-Fi العامة

توفر شبكات الإنترنت العامة راحة كبيرة للمستخدمين في المقاهي والمطارات والفنادق وغيرها.

لكن عند استخدام شبكة غير موثوقة، يجب الحذر خصوصًا عند التعامل مع معلومات حساسة.

ويُفضل تجنب إدخال بيانات مالية أو معلومات شديدة الحساسية على شبكات عامة غير موثوقة، مع الحفاظ على تحديث الجهاز واستخدام وسائل الحماية المناسبة.

---

📍 ماذا عن الخصوصية الرقمية؟

الأمن السيبراني لا يتعلق فقط بمنع الاختراق.

هناك جانب آخر مهم وهو الخصوصية الرقمية.

فالمستخدم يترك أثناء استخدام الإنترنت كمية كبيرة من البيانات، مثل الموقع الجغرافي وعمليات البحث والتفضيلات وبعض معلومات الاستخدام.

ولهذا، من المهم الانتباه إلى الصلاحيات التي تمنح للتطبيقات ومراجعة إعدادات الخصوصية من وقت إلى آخر.

فليس كل تطبيق يحتاج بالضرورة إلى الوصول إلى جميع المعلومات الموجودة على الهاتف.

---

🤖 الذكاء الاصطناعي والأمن السيبراني

أصبح الذكاء الاصطناعي عنصرًا مهمًا في المجال السيبراني.

يمكن استخدام تقنيات الذكاء الاصطناعي لتحليل كميات كبيرة من البيانات، واكتشاف أنماط غير طبيعية، والمساعدة في التعرف على بعض الأنشطة المشبوهة.

لكن في المقابل، يمكن للمهاجمين أيضًا استخدام التقنيات الحديثة لإنشاء رسائل احتيالية أكثر إقناعًا أو تنفيذ عمليات رقمية أكثر تعقيدًا.

وهذا يجعل المعركة بين أدوات الحماية وأساليب الهجوم مستمرة مع تطور التكنولوجيا.

---

🌐 إنترنت الأشياء يفتح بابًا جديدًا للتحديات

لم يعد الاتصال بالإنترنت مقتصرًا على الهواتف والحواسيب.

اليوم توجد أجهزة منزلية وسيارات وساعات وأجهزة مراقبة وأنظمة منزلية يمكن ربطها بالإنترنت.

ويُعرف هذا المجال باسم إنترنت الأشياء – Internet of Things.

كل جهاز متصل بالشبكة يمكن أن يمثل نقطة تحتاج إلى الحماية.

ولهذا يجب الانتباه إلى تحديث الأجهزة وتغيير كلمات المرور الافتراضية واختيار المنتجات التي توفر إعدادات أمنية مناسبة.

---

🇩🇿 الأمن السيبراني في الجزائر

مع توسع التحول الرقمي في الجزائر وزيادة الاعتماد على الخدمات الإلكترونية والإنترنت، أصبحت حماية البيانات والأنظمة الرقمية جزءًا مهمًا من عملية الرقمنة.

فكلما زاد عدد الخدمات التي تقدم عبر الإنترنت، زادت أهمية حماية المستخدمين والمؤسسات من المخاطر الرقمية.

ويشمل ذلك المؤسسات العمومية والخاصة، والبنوك، وشركات الاتصالات، والمنصات الرقمية، والمؤسسات التعليمية، إضافة إلى المستخدمين الأفراد.

كما أن نشر الثقافة الرقمية بين المواطنين يمثل جانبًا مهمًا، لأن الأمن السيبراني لا يعتمد على الأجهزة والبرامج فقط، وإنما يعتمد أيضًا على سلوك المستخدم.

---

👨‍👩‍👧 حماية الأطفال من المخاطر الرقمية

الأطفال والمراهقون يستخدمون الإنترنت بشكل متزايد، سواء للتعلم أو الترفيه أو التواصل.

وهذا يجعل التوعية الرقمية داخل الأسرة والمدرسة أمرًا مهمًا.

ومن المفيد تعليم الطفل عدم مشاركة المعلومات الشخصية مع الغرباء، وعدم فتح الروابط غير المعروفة، وإخبار أحد الوالدين أو شخص بالغ موثوق به عند مواجهة موقف مريب عبر الإنترنت.

كما يمكن للوالدين الاستفادة من أدوات الرقابة وإعدادات الخصوصية المتوفرة في الأجهزة والمنصات.

---

🎓 الأمن السيبراني في التعليم

مع انتشار المنصات التعليمية والدروس عبر الإنترنت، أصبحت المؤسسات التعليمية تعتمد على كميات متزايدة من البيانات الرقمية.

وقد تشمل هذه البيانات معلومات الطلاب والأساتذة والوثائق التعليمية والحسابات الإلكترونية.

لذلك تحتاج المؤسسات التعليمية إلى حماية أنظمتها، كما يحتاج الطلاب إلى تعلم أساسيات السلامة الرقمية.

وتبدأ هذه الثقافة من أمور بسيطة مثل حماية الحسابات وعدم مشاركة كلمات المرور والتمييز بين المواقع والرسائل الموثوقة والمشبوهة.

---

🚨 ماذا تفعل إذا تعرض حسابك للاختراق؟

إذا لاحظ المستخدم نشاطًا غريبًا على حسابه، مثل تسجيل دخول غير معروف أو تغيير معلومات الحساب، فمن المهم التصرف بسرعة.

يمكن اتباع الخطوات التالية:

1. تغيير كلمة المرور

يجب تغيير كلمة المرور باستخدام جهاز موثوق، واختيار كلمة مرور جديدة وفريدة.

2. إنهاء الجلسات المفتوحة

توفر العديد من الخدمات خيار تسجيل الخروج من الأجهزة الأخرى.

3. تفعيل المصادقة الثنائية

إذا لم تكن مفعلة، فمن الأفضل تشغيلها بعد تأمين الحساب.

4. مراجعة البريد ورقم الهاتف

يجب التأكد من أن معلومات استرداد الحساب لم يتم تغييرها.

5. فحص النشاط الأخير

قد تظهر بعض الخدمات الأجهزة أو المواقع التي تم استخدامها لتسجيل الدخول.

6. التواصل مع الجهة المختصة

إذا كان الحساب مرتبطًا بخدمة مالية أو ببيانات حساسة، ينبغي التواصل مع الجهة المعنية عبر قنواتها الرسمية.

---

💰 ماذا تفعل إذا تعرضت للاحتيال المالي؟

إذا قام المستخدم بتحويل أموال نتيجة عملية احتيال أو لاحظ معاملة غير مصرح بها، يجب التواصل مع البنك أو الجهة المالية في أسرع وقت ممكن.

كما يجب الاحتفاظ بالأدلة المتعلقة بالعملية، مثل الرسائل وإيصالات التحويل والحسابات المستخدمة في التواصل.

ولا ينبغي حذف الأدلة قبل توثيقها، لأنها قد تكون مهمة عند الإبلاغ عن الحادث.

---

🛡️ قائمة بسيطة لحماية حساباتك

يمكن للمستخدم مراجعة هذه القائمة بشكل دوري:

☑ استخدام كلمات مرور قوية وفريدة.

☑ تفعيل المصادقة الثنائية.

☑ تحديث الهاتف والتطبيقات.

☑ عدم فتح الروابط المشبوهة.

☑ عدم مشاركة رموز التحقق.

☑ تحميل التطبيقات من مصادر موثوقة.

☑ مراجعة صلاحيات التطبيقات.

☑ الاحتفاظ بنسخ احتياطية للملفات المهمة.

☑ تأمين البريد الإلكتروني.

☑ مراقبة النشاط غير المعتاد في الحسابات.

☑ الحذر من العروض والجوائز غير الواقعية.

☑ عدم مشاركة المعلومات الشخصية مع جهات مجهولة.

---

🔮 إلى أين يتجه الأمن السيبراني؟

مع استمرار التحول الرقمي، لن يتوقف تطور التهديدات الإلكترونية.

فانتشار الذكاء الاصطناعي، والحوسبة السحابية، وإنترنت الأشياء، والخدمات الرقمية، والعمل عن بعد، سيخلق بيئة رقمية أكثر تعقيدًا.

وفي المقابل، ستتطور تقنيات الحماية أيضًا.

ومن المتوقع أن يصبح اكتشاف السلوك غير الطبيعي، والتحقق من هوية المستخدم، وحماية البيانات، والاستجابة السريعة للحوادث جزءًا أكثر أهمية من الأنظمة الرقمية.

لكن التكنولوجيا وحدها لن تكون كافية.

فكل مستخدم، وكل موظف، وكل مؤسسة يمثل جزءًا من منظومة الأمن السيبراني.

---

🌍 الأمن السيبراني مسؤولية مشتركة

من السهل الاعتقاد بأن حماية الإنترنت مسؤولية شركات التكنولوجيا أو خبراء الأمن السيبراني فقط، لكن الواقع أكثر تعقيدًا.

فالمستخدم يمكنه حماية حسابه.

والمؤسسة يمكنها تدريب موظفيها.

والشركة يمكنها تطوير منتجات أكثر أمانًا.

والمؤسسات التعليمية يمكنها نشر الثقافة الرقمية.

وكل هذه العناصر تساهم في تقليل المخاطر.

ولهذا، فإن بناء فضاء رقمي آمن لا يعتمد على حل واحد، وإنما على مجموعة من الإجراءات التقنية والتنظيمية والسلوكية.

---

📌 الخلاصة

أصبح الأمن السيبراني جزءًا أساسيًا من الحياة اليومية في ظل الاعتماد المتزايد على الإنترنت والخدمات الرقمية.

فالتهديدات الإلكترونية يمكن أن تستهدف الحسابات الشخصية والبيانات المالية والأجهزة والمؤسسات، لكن الكثير من المخاطر يمكن تقليلها من خلال اتباع ممارسات رقمية آمنة.

كلمة مرور قوية، ومصادقة ثنائية، وتحديثات منتظمة، وحذر عند فتح الروابط والرسائل، ووعي بأساليب الاحتيال، كلها خطوات بسيطة لكنها مهمة.

وفي عالم يتجه بشكل متزايد نحو الرقمنة، لم تعد حماية البيانات رفاهية، بل أصبحت جزءًا من الاستخدام المسؤول للتكنولوجيا.

فكل نقرة، وكل حساب، وكل معلومة رقمية تحتاج إلى وعي يحميها.
★★★★★
قيّم هذا المقال
📌 مقالات ذات صلة
غلق مؤقت للطريق السريع تيبازة – الجزائر وتحويل حركة المرورالأخبار⚡ عاجل

غلق مؤقت للطريق السريع تيبازة – الجزائر وتحويل حركة المرور

👁 0 مشاهدة·16‏/10‏/2026
مستقبل الاقتصاد الجزائري وإمكانية بناء اقتصاد قوي بعيدًا عن المحروقات، استنادًا إلى التطورات الاقتصاديةالأخبار⚡ عاجل

مستقبل الاقتصاد الجزائري وإمكانية بناء اقتصاد قوي بعيدًا عن المحروقات، استنادًا إلى التطورات الاقتصادية

👁 0 مشاهدة·16‏/10‏/2026
تحذيرات من ارتفاع تكلفة الغذاء الصحي عالميًا: التغذية السليمة تتحول إلى عبء على ملايين الأسرالأخبار⚡ عاجل

تحذيرات من ارتفاع تكلفة الغذاء الصحي عالميًا: التغذية السليمة تتحول إلى عبء على ملايين الأسر

👁 0 مشاهدة·15‏/10‏/2026
💬 التعليقات

كن أول من يعلق.

أضف تعليقاً

رجوع →
الأخبار

الأمن السيبراني.. كيف نحمي بياناتنا في عالم رقمي متزايد؟

📅 30‏/9‏/2026👁 4 مشاهدة✍ تحرير BUZZDZ
الأمن السيبراني.. كيف نحمي بياناتنا في عالم رقمي متزايد؟

🔐 الأمن السيبراني.. كيف نحمي بياناتنا في عالم رقمي متزايد؟

أصبح العالم يعيش تحولًا رقميًا متسارعًا غيّر طريقة تواصل الناس وعملهم ودراستهم وتسوقهم وحتى تعاملهم مع المؤسسات والخدمات المختلفة. فالهاتف الذكي أصبح يحمل جزءًا كبيرًا من حياة المستخدم، من الصور والرسائل والملفات الشخصية إلى الحسابات البنكية والبريد الإلكتروني ومعلومات العمل والدراسة.

لكن هذا التطور الرقمي ترافق معه ظهور مخاطر جديدة، إذ أصبحت البيانات الشخصية والمعلومات المالية والحسابات الرقمية أهدافًا محتملة للمجرمين الإلكترونيين. ومع تزايد الاعتماد على الإنترنت، لم يعد الأمن السيبراني موضوعًا يخص خبراء التكنولوجيا فقط، بل أصبح جزءًا أساسيًا من الحياة الرقمية لكل فرد.

فكيف تحدث الهجمات الإلكترونية؟ وما أكثر الأساليب التي يستخدمها المحتالون؟ وكيف يمكن للمستخدم حماية حساباته وبياناته؟ وما دور المؤسسات في بناء فضاء رقمي أكثر أمانًا؟

🌐 ما المقصود بالأمن السيبراني؟

الأمن السيبراني هو مجموعة من التقنيات والإجراءات والممارسات التي تهدف إلى حماية الأجهزة والشبكات والأنظمة والبرامج والبيانات من الوصول غير المصرح به أو السرقة أو التخريب أو التعطيل.

ويشمل ذلك حماية الهواتف والحواسيب والخوادم والشبكات والتطبيقات، إضافة إلى حماية المعلومات التي يتم تخزينها أو نقلها عبر الإنترنت.

ولا يتعلق الأمن السيبراني بمنع الاختراقات فقط، بل يشمل أيضًا اكتشاف التهديدات في وقت مبكر، والاستجابة للحوادث عند وقوعها، واستعادة الأنظمة والبيانات بعد الهجمات.

وبعبارة بسيطة، يمكن اعتبار الأمن السيبراني منظومة متكاملة تهدف إلى جعل استخدام التكنولوجيا أكثر أمانًا.

---

📱 لماذا أصبح الأمن السيبراني مهمًا للجميع؟

في الماضي، كان المستخدم العادي يخزن كمية محدودة من المعلومات الرقمية. أما اليوم، فقد يحتوي هاتف واحد على آلاف الصور ومقاطع الفيديو والمحادثات والوثائق وجهات الاتصال والحسابات الشخصية.

كما أن العديد من الخدمات أصبحت مرتبطة بالحسابات الإلكترونية.

يمكن للمستخدم، من خلال حساب واحد، الوصول إلى البريد الإلكتروني أو مواقع التواصل الاجتماعي أو الخدمات السحابية أو التطبيقات المالية أو منصات العمل والدراسة.

وهذا يعني أن اختراق حساب واحد قد يؤدي أحيانًا إلى سلسلة من المشكلات إذا كان الحساب مرتبطًا بخدمات أخرى.

لذلك، أصبحت حماية الحسابات الرقمية تشبه إلى حد كبير حماية المفاتيح التي تفتح أبوابًا متعددة.

---

⚠️ ما هي أبرز التهديدات الإلكترونية؟

توجد أنواع عديدة من الهجمات الإلكترونية، وتختلف طرق تنفيذها حسب الهدف والضحية.

🎣 أولًا: التصيد الإلكتروني Phishing

يعتبر التصيد الإلكتروني من أكثر الأساليب شيوعًا في الاحتيال الرقمي.

في هذا النوع من الهجمات، يحاول المحتال إقناع المستخدم بأن الرسالة التي وصلته صادرة عن جهة موثوقة، مثل بنك أو شركة أو منصة إلكترونية أو مؤسسة رسمية.

قد تحتوي الرسالة على رابط يطلب من المستخدم تسجيل الدخول أو تأكيد معلوماته أو تحديث حسابه.

المشكلة أن الرابط قد يقود إلى صفحة مزيفة تشبه الموقع الحقيقي.

وعندما يكتب المستخدم اسم المستخدم وكلمة المرور، تصل هذه البيانات إلى المهاجم.

🚨 كيف يمكن اكتشاف رسالة مشبوهة؟

من العلامات التي تستدعي الحذر:

- وجود أخطاء لغوية كثيرة.

- استخدام لغة تهديد أو استعجال شديد.

- طلب كلمة المرور أو رمز التحقق.

- وجود رابط غير مألوف.

- طلب معلومات بنكية بشكل غير متوقع.

- الادعاء بأن الحساب سيتوقف فورًا إذا لم يتخذ المستخدم إجراءً.

- عرض جائزة أو مبلغ مالي بطريقة غير منطقية.

لكن يجب الانتباه إلى أن الرسائل الاحتيالية أصبحت أكثر احترافية، لذلك لا يمكن الاعتماد على الأخطاء اللغوية وحدها لاكتشافها.

---

🔑 ثانيًا: سرقة كلمات المرور

تعد كلمات المرور من أهم عناصر حماية الحسابات.

لكن الكثير من المستخدمين يرتكبون أخطاء شائعة، مثل استخدام كلمة مرور قصيرة جدًا أو استخدام نفس كلمة المرور في عدة مواقع.

إذا تعرض أحد المواقع للاختراق وتسربت بيانات تسجيل الدخول، فقد يحاول المهاجمون استخدام كلمة المرور نفسها للوصول إلى حسابات أخرى.

لهذا السبب، من الأفضل استخدام كلمة مرور مختلفة لكل حساب مهم.

كما يُفضل أن تكون كلمة المرور طويلة وفريدة، وألا تحتوي على معلومات يسهل تخمينها مثل الاسم أو تاريخ الميلاد.

---

🔐 ثالثًا: المصادقة الثنائية

المصادقة الثنائية أو Two-Factor Authentication – 2FA تضيف طبقة حماية إضافية للحساب.

فبدل الاعتماد على كلمة المرور وحدها، يطلب النظام خطوة ثانية للتحقق من هوية المستخدم.

قد تكون هذه الخطوة رمزًا مؤقتًا أو إشعارًا على الهاتف أو وسيلة تحقق أخرى.

وتكمن أهمية هذه الخاصية في أنه حتى لو تمكن شخص من معرفة كلمة المرور، فإنه قد لا يستطيع الدخول إلى الحساب دون وسيلة التحقق الثانية.

ولهذا يُنصح بتفعيل المصادقة الثنائية خصوصًا للحسابات الحساسة مثل البريد الإلكتروني والحسابات المالية.

---

🦠 رابعًا: البرمجيات الخبيثة

البرمجيات الخبيثة هي برامج مصممة للقيام بأنشطة ضارة على الجهاز أو الشبكة.

ومن أمثلتها:

الفيروسات

قد تعمل على إتلاف الملفات أو تعطيل أجزاء من النظام.

برامج التجسس

يمكن أن تُستخدم لمراقبة نشاط المستخدم أو جمع معلومات من الجهاز.

برامج الفدية Ransomware

تقوم بعض أنواعها بتشفير الملفات ومنع الوصول إليها، ثم يطلب المهاجمون مقابلًا ماليًا لإعادتها.

أحصنة طروادة Trojan

قد تتظاهر بأنها برامج عادية، لكنها تقوم عند تشغيلها بتنفيذ نشاط ضار في الخلفية.

---

📲 خامسًا: التطبيقات المزيفة

أصبح تحميل التطبيقات جزءًا طبيعيًا من استخدام الهواتف الذكية، لكن ليس كل تطبيق موجود على الإنترنت آمنًا.

قد يحاول بعض المهاجمين إنشاء تطبيقات تشبه تطبيقات معروفة، ثم إقناع المستخدم بتحميلها.

وبعد التثبيت، قد يطلب التطبيق صلاحيات واسعة لا يحتاج إليها فعلًا.

لذلك من الأفضل تحميل التطبيقات من المتاجر الرسمية، والتحقق من اسم المطور وعدد التنزيلات والتقييمات والصلاحيات المطلوبة.

---

💬 سادسًا: الاحتيال عبر مواقع التواصل الاجتماعي

تستخدم شبكات التواصل الاجتماعي بشكل متزايد في عمليات الاحتيال.

قد ينشئ المحتال حسابًا ينتحل شخصية شخص آخر، أو يقدم نفسه على أنه ممثل لشركة أو متجر أو مؤسسة.

كما يمكن أن تنتشر عروض وهمية مثل:

"لقد ربحت جائزة."

"اضغط هنا للحصول على مبلغ مالي."

"أرسل معلوماتك لاستلام الهدية."

وفي حالات أخرى، قد يتم اختراق حساب شخص معروف ثم استخدامه للتواصل مع أصدقائه وطلب الأموال منهم.

لذلك يجب عدم اعتبار الرسالة موثوقة لمجرد أنها جاءت من حساب معروف.

---

💳 الاحتيال الإلكتروني والمعاملات المالية

مع انتشار التسوق الإلكتروني والدفع الرقمي، أصبح المستخدم يتعامل مع معلومات مالية حساسة عبر الإنترنت.

وقد يحاول المحتالون الحصول على بيانات البطاقات البنكية أو رموز التحقق من خلال رسائل أو مكالمات مزيفة.

ومن الأخطاء الخطيرة مشاركة رمز التحقق الذي يصل إلى الهاتف مع شخص آخر.

حتى إذا ادعى المتصل أنه موظف في بنك أو شركة، يجب التعامل بحذر شديد مع أي طلب لمعلومات سرية.

وفي حال الشك، من الأفضل التواصل مع المؤسسة من خلال رقمها أو موقعها الرسمي بدل استخدام معلومات الاتصال الموجودة في الرسالة المشبوهة.

---

☁️ حماية البيانات المخزنة على السحابة

أصبحت خدمات التخزين السحابي مستخدمة بشكل واسع لحفظ الصور والوثائق والملفات.

لكن حماية هذه البيانات تعتمد بشكل كبير على أمان الحساب المستخدم للوصول إليها.

إذا تمكن مهاجم من السيطرة على الحساب، فقد يصل إلى كمية كبيرة من الملفات الشخصية.

لذلك يجب استخدام كلمة مرور قوية، وتفعيل المصادقة الثنائية، ومراجعة الأجهزة التي لديها صلاحية الوصول إلى الحساب.

---

📧 البريد الإلكتروني.. المفتاح الذي يجب حمايته

قد يبدو البريد الإلكتروني مجرد وسيلة لإرسال الرسائل، لكنه في الواقع من أهم الحسابات الرقمية.

فغالبًا ما يستخدم البريد الإلكتروني لاستعادة كلمات مرور الحسابات الأخرى.

إذا فقد المستخدم السيطرة على بريده الإلكتروني، فقد يحاول المهاجم إعادة تعيين كلمات مرور حسابات أخرى مرتبطة به.

ولهذا، يجب التعامل مع البريد الإلكتروني باعتباره حسابًا حساسًا جدًا، وتطبيق أعلى مستوى ممكن من الحماية عليه.

---

🧠 العامل البشري.. الحلقة التي يستغلها المحتالون

رغم تطور أنظمة الحماية، يبقى الإنسان عنصرًا مهمًا في الأمن السيبراني.

فقد تكون المؤسسة مجهزة بأنظمة أمنية متطورة، لكن موظفًا واحدًا قد يضغط على رابط ضار أو يرسل معلومات حساسة إلى جهة غير موثوقة.

وهذا هو السبب في أن التوعية والتدريب يعتبران جزءًا أساسيًا من الأمن السيبراني.

فالهدف ليس تخويف المستخدم من الإنترنت، وإنما تعليمه كيفية استخدامه بطريقة أكثر وعيًا.

---

🏢 الأمن السيبراني داخل المؤسسات

لا تواجه الشركات والمؤسسات التهديدات الإلكترونية بنفس الطريقة التي يواجهها الأفراد فقط.

فالمؤسسات تمتلك عادة كميات كبيرة من البيانات، وقد تتعامل مع معلومات العملاء والموظفين والمعاملات المالية والوثائق الداخلية.

وقد يؤدي اختراق أنظمة مؤسسة إلى:

- تسريب بيانات.

- توقف الخدمات.

- خسائر مالية.

- تعطيل العمليات.

- الإضرار بثقة العملاء.

- خسائر مرتبطة باستعادة الأنظمة.

ولهذا تحتاج المؤسسات إلى استراتيجية شاملة للأمن السيبراني.

---

💾 أهمية النسخ الاحتياطي

يعد النسخ الاحتياطي أحد أهم الإجراءات التي يمكن أن تساعد في مواجهة فقدان البيانات.

ففي حالة تعطل جهاز أو حذف الملفات أو وقوع هجوم إلكتروني، يمكن أن تساعد النسخ الاحتياطية على استعادة المعلومات.

لكن وجود نسخة احتياطية واحدة على الجهاز نفسه لا يكفي بالضرورة.

فإذا تعرض الجهاز لهجوم أو عطل، قد تتأثر النسخة أيضًا.

لذلك تعتمد المؤسسات على استراتيجيات مختلفة للنسخ الاحتياطي وفق احتياجاتها وطبيعة بياناتها.

---

🔄 تحديث البرامج ليس أمرًا ثانويًا

قد يتجاهل بعض المستخدمين إشعارات تحديث النظام أو التطبيقات، معتبرين أن التحديثات تتعلق فقط بإضافة ميزات جديدة.

لكن بعض التحديثات تتضمن إصلاحات أمنية لمعالجة ثغرات قد يستغلها المهاجمون.

لذلك، يعد تحديث نظام التشغيل والتطبيقات والمتصفح من الخطوات الأساسية للحفاظ على مستوى مناسب من الحماية.

---

📶 مخاطر شبكات Wi-Fi العامة

توفر شبكات الإنترنت العامة راحة كبيرة للمستخدمين في المقاهي والمطارات والفنادق وغيرها.

لكن عند استخدام شبكة غير موثوقة، يجب الحذر خصوصًا عند التعامل مع معلومات حساسة.

ويُفضل تجنب إدخال بيانات مالية أو معلومات شديدة الحساسية على شبكات عامة غير موثوقة، مع الحفاظ على تحديث الجهاز واستخدام وسائل الحماية المناسبة.

---

📍 ماذا عن الخصوصية الرقمية؟

الأمن السيبراني لا يتعلق فقط بمنع الاختراق.

هناك جانب آخر مهم وهو الخصوصية الرقمية.

فالمستخدم يترك أثناء استخدام الإنترنت كمية كبيرة من البيانات، مثل الموقع الجغرافي وعمليات البحث والتفضيلات وبعض معلومات الاستخدام.

ولهذا، من المهم الانتباه إلى الصلاحيات التي تمنح للتطبيقات ومراجعة إعدادات الخصوصية من وقت إلى آخر.

فليس كل تطبيق يحتاج بالضرورة إلى الوصول إلى جميع المعلومات الموجودة على الهاتف.

---

🤖 الذكاء الاصطناعي والأمن السيبراني

أصبح الذكاء الاصطناعي عنصرًا مهمًا في المجال السيبراني.

يمكن استخدام تقنيات الذكاء الاصطناعي لتحليل كميات كبيرة من البيانات، واكتشاف أنماط غير طبيعية، والمساعدة في التعرف على بعض الأنشطة المشبوهة.

لكن في المقابل، يمكن للمهاجمين أيضًا استخدام التقنيات الحديثة لإنشاء رسائل احتيالية أكثر إقناعًا أو تنفيذ عمليات رقمية أكثر تعقيدًا.

وهذا يجعل المعركة بين أدوات الحماية وأساليب الهجوم مستمرة مع تطور التكنولوجيا.

---

🌐 إنترنت الأشياء يفتح بابًا جديدًا للتحديات

لم يعد الاتصال بالإنترنت مقتصرًا على الهواتف والحواسيب.

اليوم توجد أجهزة منزلية وسيارات وساعات وأجهزة مراقبة وأنظمة منزلية يمكن ربطها بالإنترنت.

ويُعرف هذا المجال باسم إنترنت الأشياء – Internet of Things.

كل جهاز متصل بالشبكة يمكن أن يمثل نقطة تحتاج إلى الحماية.

ولهذا يجب الانتباه إلى تحديث الأجهزة وتغيير كلمات المرور الافتراضية واختيار المنتجات التي توفر إعدادات أمنية مناسبة.

---

🇩🇿 الأمن السيبراني في الجزائر

مع توسع التحول الرقمي في الجزائر وزيادة الاعتماد على الخدمات الإلكترونية والإنترنت، أصبحت حماية البيانات والأنظمة الرقمية جزءًا مهمًا من عملية الرقمنة.

فكلما زاد عدد الخدمات التي تقدم عبر الإنترنت، زادت أهمية حماية المستخدمين والمؤسسات من المخاطر الرقمية.

ويشمل ذلك المؤسسات العمومية والخاصة، والبنوك، وشركات الاتصالات، والمنصات الرقمية، والمؤسسات التعليمية، إضافة إلى المستخدمين الأفراد.

كما أن نشر الثقافة الرقمية بين المواطنين يمثل جانبًا مهمًا، لأن الأمن السيبراني لا يعتمد على الأجهزة والبرامج فقط، وإنما يعتمد أيضًا على سلوك المستخدم.

---

👨‍👩‍👧 حماية الأطفال من المخاطر الرقمية

الأطفال والمراهقون يستخدمون الإنترنت بشكل متزايد، سواء للتعلم أو الترفيه أو التواصل.

وهذا يجعل التوعية الرقمية داخل الأسرة والمدرسة أمرًا مهمًا.

ومن المفيد تعليم الطفل عدم مشاركة المعلومات الشخصية مع الغرباء، وعدم فتح الروابط غير المعروفة، وإخبار أحد الوالدين أو شخص بالغ موثوق به عند مواجهة موقف مريب عبر الإنترنت.

كما يمكن للوالدين الاستفادة من أدوات الرقابة وإعدادات الخصوصية المتوفرة في الأجهزة والمنصات.

---

🎓 الأمن السيبراني في التعليم

مع انتشار المنصات التعليمية والدروس عبر الإنترنت، أصبحت المؤسسات التعليمية تعتمد على كميات متزايدة من البيانات الرقمية.

وقد تشمل هذه البيانات معلومات الطلاب والأساتذة والوثائق التعليمية والحسابات الإلكترونية.

لذلك تحتاج المؤسسات التعليمية إلى حماية أنظمتها، كما يحتاج الطلاب إلى تعلم أساسيات السلامة الرقمية.

وتبدأ هذه الثقافة من أمور بسيطة مثل حماية الحسابات وعدم مشاركة كلمات المرور والتمييز بين المواقع والرسائل الموثوقة والمشبوهة.

---

🚨 ماذا تفعل إذا تعرض حسابك للاختراق؟

إذا لاحظ المستخدم نشاطًا غريبًا على حسابه، مثل تسجيل دخول غير معروف أو تغيير معلومات الحساب، فمن المهم التصرف بسرعة.

يمكن اتباع الخطوات التالية:

1. تغيير كلمة المرور

يجب تغيير كلمة المرور باستخدام جهاز موثوق، واختيار كلمة مرور جديدة وفريدة.

2. إنهاء الجلسات المفتوحة

توفر العديد من الخدمات خيار تسجيل الخروج من الأجهزة الأخرى.

3. تفعيل المصادقة الثنائية

إذا لم تكن مفعلة، فمن الأفضل تشغيلها بعد تأمين الحساب.

4. مراجعة البريد ورقم الهاتف

يجب التأكد من أن معلومات استرداد الحساب لم يتم تغييرها.

5. فحص النشاط الأخير

قد تظهر بعض الخدمات الأجهزة أو المواقع التي تم استخدامها لتسجيل الدخول.

6. التواصل مع الجهة المختصة

إذا كان الحساب مرتبطًا بخدمة مالية أو ببيانات حساسة، ينبغي التواصل مع الجهة المعنية عبر قنواتها الرسمية.

---

💰 ماذا تفعل إذا تعرضت للاحتيال المالي؟

إذا قام المستخدم بتحويل أموال نتيجة عملية احتيال أو لاحظ معاملة غير مصرح بها، يجب التواصل مع البنك أو الجهة المالية في أسرع وقت ممكن.

كما يجب الاحتفاظ بالأدلة المتعلقة بالعملية، مثل الرسائل وإيصالات التحويل والحسابات المستخدمة في التواصل.

ولا ينبغي حذف الأدلة قبل توثيقها، لأنها قد تكون مهمة عند الإبلاغ عن الحادث.

---

🛡️ قائمة بسيطة لحماية حساباتك

يمكن للمستخدم مراجعة هذه القائمة بشكل دوري:

☑ استخدام كلمات مرور قوية وفريدة.

☑ تفعيل المصادقة الثنائية.

☑ تحديث الهاتف والتطبيقات.

☑ عدم فتح الروابط المشبوهة.

☑ عدم مشاركة رموز التحقق.

☑ تحميل التطبيقات من مصادر موثوقة.

☑ مراجعة صلاحيات التطبيقات.

☑ الاحتفاظ بنسخ احتياطية للملفات المهمة.

☑ تأمين البريد الإلكتروني.

☑ مراقبة النشاط غير المعتاد في الحسابات.

☑ الحذر من العروض والجوائز غير الواقعية.

☑ عدم مشاركة المعلومات الشخصية مع جهات مجهولة.

---

🔮 إلى أين يتجه الأمن السيبراني؟

مع استمرار التحول الرقمي، لن يتوقف تطور التهديدات الإلكترونية.

فانتشار الذكاء الاصطناعي، والحوسبة السحابية، وإنترنت الأشياء، والخدمات الرقمية، والعمل عن بعد، سيخلق بيئة رقمية أكثر تعقيدًا.

وفي المقابل، ستتطور تقنيات الحماية أيضًا.

ومن المتوقع أن يصبح اكتشاف السلوك غير الطبيعي، والتحقق من هوية المستخدم، وحماية البيانات، والاستجابة السريعة للحوادث جزءًا أكثر أهمية من الأنظمة الرقمية.

لكن التكنولوجيا وحدها لن تكون كافية.

فكل مستخدم، وكل موظف، وكل مؤسسة يمثل جزءًا من منظومة الأمن السيبراني.

---

🌍 الأمن السيبراني مسؤولية مشتركة

من السهل الاعتقاد بأن حماية الإنترنت مسؤولية شركات التكنولوجيا أو خبراء الأمن السيبراني فقط، لكن الواقع أكثر تعقيدًا.

فالمستخدم يمكنه حماية حسابه.

والمؤسسة يمكنها تدريب موظفيها.

والشركة يمكنها تطوير منتجات أكثر أمانًا.

والمؤسسات التعليمية يمكنها نشر الثقافة الرقمية.

وكل هذه العناصر تساهم في تقليل المخاطر.

ولهذا، فإن بناء فضاء رقمي آمن لا يعتمد على حل واحد، وإنما على مجموعة من الإجراءات التقنية والتنظيمية والسلوكية.

---

📌 الخلاصة

أصبح الأمن السيبراني جزءًا أساسيًا من الحياة اليومية في ظل الاعتماد المتزايد على الإنترنت والخدمات الرقمية.

فالتهديدات الإلكترونية يمكن أن تستهدف الحسابات الشخصية والبيانات المالية والأجهزة والمؤسسات، لكن الكثير من المخاطر يمكن تقليلها من خلال اتباع ممارسات رقمية آمنة.

كلمة مرور قوية، ومصادقة ثنائية، وتحديثات منتظمة، وحذر عند فتح الروابط والرسائل، ووعي بأساليب الاحتيال، كلها خطوات بسيطة لكنها مهمة.

وفي عالم يتجه بشكل متزايد نحو الرقمنة، لم تعد حماية البيانات رفاهية، بل أصبحت جزءًا من الاستخدام المسؤول للتكنولوجيا.

فكل نقرة، وكل حساب، وكل معلومة رقمية تحتاج إلى وعي يحميها.
★★★★★
قيّم هذا المقال
📌 مقالات ذات صلة
غلق مؤقت للطريق السريع تيبازة – الجزائر وتحويل حركة المرورالأخبار⚡ عاجل

غلق مؤقت للطريق السريع تيبازة – الجزائر وتحويل حركة المرور

👁 0 مشاهدة·16‏/10‏/2026
مستقبل الاقتصاد الجزائري وإمكانية بناء اقتصاد قوي بعيدًا عن المحروقات، استنادًا إلى التطورات الاقتصاديةالأخبار⚡ عاجل

مستقبل الاقتصاد الجزائري وإمكانية بناء اقتصاد قوي بعيدًا عن المحروقات، استنادًا إلى التطورات الاقتصادية

👁 0 مشاهدة·16‏/10‏/2026
تحذيرات من ارتفاع تكلفة الغذاء الصحي عالميًا: التغذية السليمة تتحول إلى عبء على ملايين الأسرالأخبار⚡ عاجل

تحذيرات من ارتفاع تكلفة الغذاء الصحي عالميًا: التغذية السليمة تتحول إلى عبء على ملايين الأسر

👁 0 مشاهدة·15‏/10‏/2026
💬 التعليقات

كن أول من يعلق.

أضف تعليقاً